Веб-защита
Атаки. Мониторинг и анализ инцидентов безопасности
Что такое Атаки
Раздел Атаки — это централизованный журнал безопасности, где собирается и систематизируется информация обо всех зафиксированных инцидентах и подозрительной активности, направленной на ваши веб-ресурсы. Каждая запись в журнале представляет собой событие безопасности, которое было обнаружено и проанализировано системой защиты.
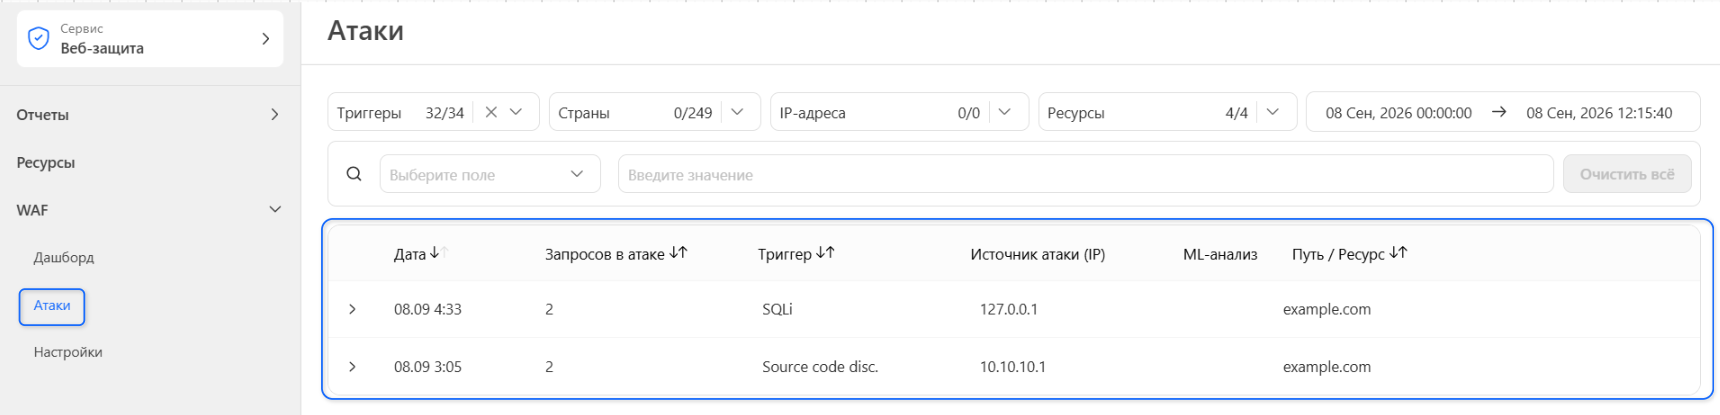
WAF автоматически группирует отдельные события в записи, если у них совпадают одновременно три ключевых параметра: тип триггера (угрозы), IP-адрес или источник атаки, а также целевой ресурс. Такая группировка позволяет эффективно анализировать масштабные атаки и выявлять закономерности в действиях злоумышленников. Как выглядит журнал атак:
Система фильтрации событий
Воспользуйтесь фильтрами: они позволяют гибко управлять отображаемыми записями, облегчая навигацию и анализ инцидентов.

Триггеры — основная классификация типов угроз, включающая широкий спектр векторов атак:
- Инъекции: SQLi (SQL-инъекции), NoSQL (инъекции в NoSQL базы), LFI Injection (локальные файловые инъекции), RFI (удалённые файловые инъекции), SSTI (инъекции в серверные шаблоны)
- Веб-уязвимости: XSS (межсайтовый скриптинг), RCE (удалённое выполнение кода), UFU (неограниченная загрузка файлов)
- Анализ и разведка: Scanner (сканеры уязвимостей), Source code disc. (раскрытие исходного кода), Susp. access (подозрительный доступ)
- Атаки на доступность: Flood (флуд-атаки), DDoS Analysis (анализ DDoS-активности), Brute-force (атаки перебора)
- Обход защиты: Evasion (техники обхода), WAF bypass (обход WAF), UWA (нежелательная активность пользователей)
- Автоматизированная активность: Bot (ботнеты), ML Traffic Analysis (ML-модуль для защиты от ботов и анализа API)
- Системные угрозы: Virus (вирусная активность), Antivirus (антивирусные срабатывания), Archive access (доступ к архивам)
- Специализированные: OSCI (инъекции команд ОС), API Firewall (защита API), User-defined (пользовательские правила)
- Прочие: Other (прочие угрозы), Internal error (внутренние ошибки), Blocked IP (заблокированные IP)
Страны — географическая фильтрация по происхождению атак, позволяющая выявить региональные угрозы и применить геоблокировку при необходимости.
IP-адреса — фильтрация по конкретным адресам или диапазонам, что особенно полезно для отслеживания повторяющихся атак от одних и тех же источников.
Ресурсы — фильтрация по целевым доменам и путям, помогающая выявить наиболее атакуемые части инфраструктуры.
Временные интервалы — фильтрация событий по времени. Можно выбрать один из предустановленных интервалов: Последние 24 часа, Последняя неделя, Последний месяц или Последние 3 месяца. Также можно задать произвольный диапазон, указав в календаре дату и время начала и окончания периода.
Поиск — фильтрация событий по значению определённого поля. Для поиска выберите нужное поле и укажите искомое значение. Поиск доступен по следующим параметрам:
- ID события
- ID запроса
- ID сигнатуры
- ID блокировки
- HTTP-метод
- Путь запроса
- Заголовки запроса
- Параметры запроса
- User-Agent

При необходимости можно добавить несколько условий — в этом случае будут отображаться только события, соответствующие всем указанным критериям.
Структура журнала атак
Журнал представлен в виде списка в табличном формате.
В этом списке отображены следующие столбцы:
Дата — временная метка первого события в группе, позволяющая хронологически отследить развитие угроз.
Хиты — количественный показатель интенсивности атак, отображающий число отдельных запросов, сгруппированных в данное событие. Высокие значения могут указывать на автоматизированные атаки или DDoS-активность.
Триггер — тип обнаруженной угрозы согласно классификации системы безопасности.
Источник / IP — информация об атакующей стороне. При множественных источниках отображается наиболее активный.
ML-анализ — показывает, была ли атака выявлена с помощью модуля ML-анализа.
Путь / Ресурс — целевой путь или домен, на который направлена атака, что позволяет выявить наиболее уязвимые точки инфраструктуры.
Детальный анализ событий
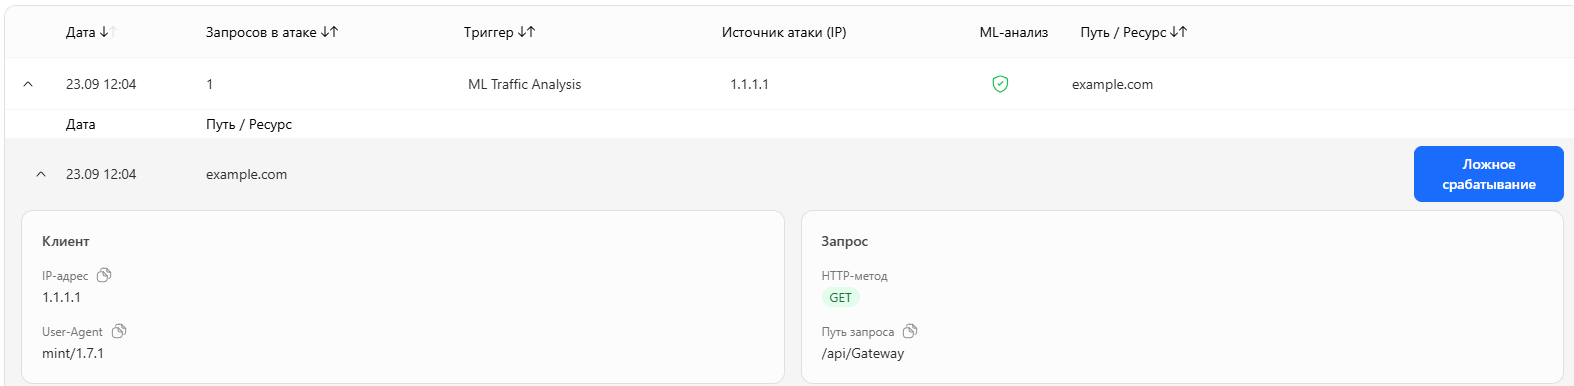
Каждая групповая запись может быть развёрнута для просмотра составляющих её отдельных атак:
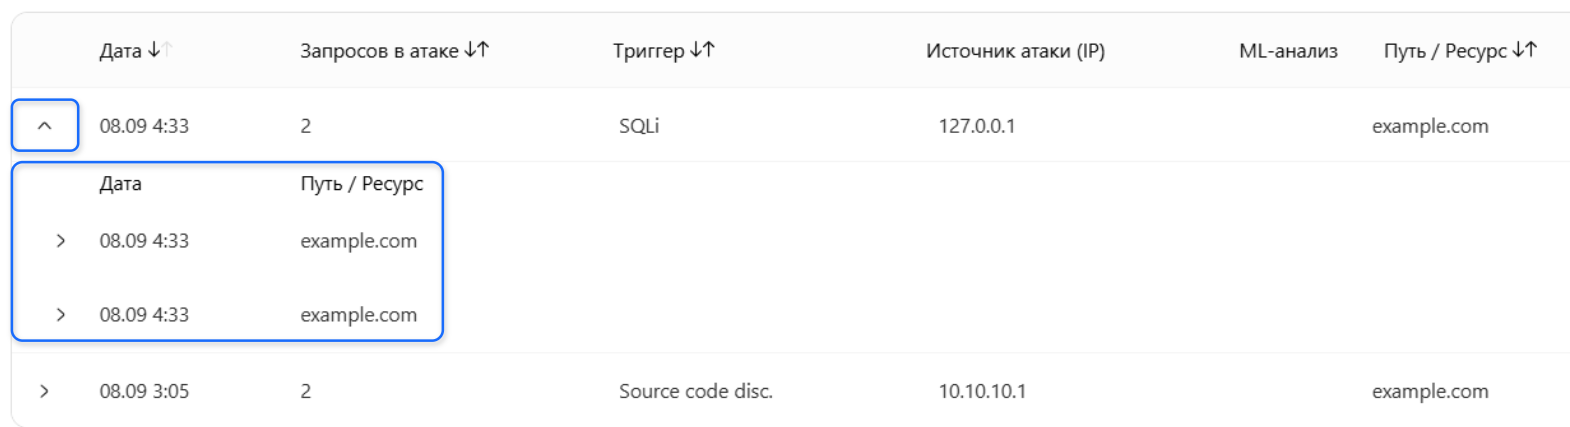
Разверните отдельные события, чтобы получить максимально подробную информацию и полную техническую картину:
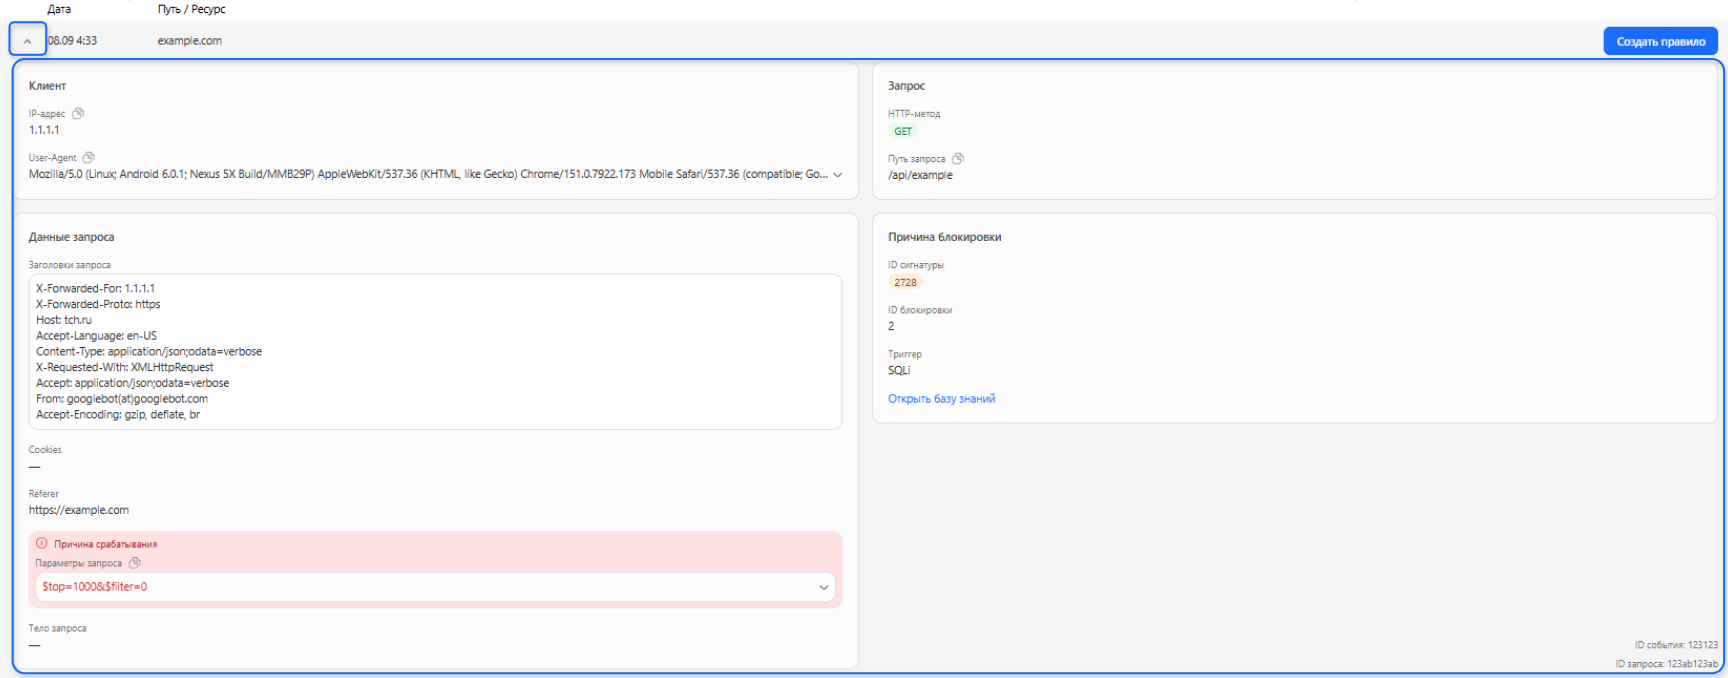
Клиент:
- IP-адрес — адрес, с которого поступил запрос
- User-Agent — информация о браузере, устройстве или инструменте, отправившем запрос
Запрос:
- HTTP-метод — метод выполнения запроса (GET, POST, PUT, DELETE и др.)
- Путь запроса — путь к запрашиваемому ресурсу
Данные запроса:
- Заголовки запроса — HTTP-заголовки, переданные в запросе
- Cookies — данные файлов cookie
- Referer — адрес страницы, с которой был выполнен переход
- Причина срабатывания — часть запроса, которую система определила как подозрительную
- Параметры запроса — параметры, переданные в строке запроса
- Тело запроса — данные, переданные в теле запроса
Причина блокировки:
- ID сигнатуры — идентификатор сигнатуры, по которой была обнаружена угроза
- ID блокировки — идентификатор применённой блокировки
- Триггер — тип обнаруженной угрозы. Чтобы посмотреть его описание, нажмите Открыть базу знаний
В нижнем правом углу отображаются технические идентификаторы события:
- ID события — уникальный идентификатор события в системе
- ID запроса — идентификатор запроса
Создание правил безопасности
Для событий, относящихся к сигнатурному анализу, доступна функция быстрого создания правил непосредственно из контекста атаки. К сигнатурному анализу относятся следующие типы триггеров: SQLi, NoSQL, XSS, RCE, LFI Injection, RFI, SSTI, Scanner, OSCI, а также некоторые типы из категорий Evasion и WAF bypass.
Нажмите кнопку Создать правило в развёрнутом описании события, и система автоматически предзаполнит форму создания правила:

Автоматически заполняемые поля:
- ID сигнатуры — извлекается из контекста события
- Ресурс — целевой путь атаки
Настраиваемые параметры:
- Алиас — дополнительный домен, внесённый в настройках ресурса.
- Зона применения — выбор из 10 доступных вариантов: Path, ARGS, HEADERS, Cookie, User-agent, Content-Type, X-Forward-For, Range, Referer, noMLA.
- Дополнительное условие — система уточняющих фильтров с поддержкой регулярных выражений.
Система дополнительных условий позволяет создавать сложные правила с множественными критериями. Каждое дополнительное условие включает Зону уточнения (BODY, Path, ARGS, HEADERS) и Правило уточнения с опциональной поддержкой регулярных выражений (Regex). Количество дополнительных условий не ограничено.
Подробнее о создании Правил вы можете узнать в статье.
Обработка ложных срабатываний
Специфика ML Traffic Analysis триггеров
Для событий, классифицированных как "ML Traffic Analysis", доступна специальная функция коррекции ложных срабатываний. Когда система машинного обучения ошибочно классифицирует легитимную активность пользователя как ботнет или автоматизированную угрозу, вы можете исправить эту ошибку непосредственно из интерфейса журнала атак.
Процесс создания исключения
1. Нажмите на кнопку Ложное срабатывание в развёрнутом описании события с триггером "ML Traffic Analysis":
2. Появится окно Создать ложное срабатывание с автоматически заполненным полем Url из контекста события:

3. Нажмите Добавить.
После нажатия кнопки система:
-
- сохранит информацию о ложном срабатывании;
- передаст данные в модуль машинного обучения для корректировки алгоритмов;
- автоматически добавит запись во вкладку Ложные срабатывания раздела Настройки.
Эффект на систему обучения
После обработки информации о ложном срабатывании:
- ML-модуль анализирует характеристики запроса, который был ошибочно заблокирован
- Алгоритмы обнаружения корректируются для предотвращения аналогичных ошибок в будущем
- Система запоминает паттерны легитимной активности для данного ресурса
Поробнее о Ложных срабатываниях можно узнать в статье «Настройки. Управление правилами и исключениями WAF».
Период хранения данных
Система автоматически ведет журнал всех зафиксированных событий безопасности с ограниченным периодом хранения. Общее время хранения записей атак составляет 30 дней с момента их первоначального обнаружения. По истечении этого срока записи автоматически удаляются из системы для оптимизации производительности и соблюдения политик управления данными.
Практическое применение
Раздел Атаки служит основой для:
Оперативного реагирования — быстрое выявление активных угроз и принятие мер по их нейтрализации.
Аналитики безопасности — выявление паттернов атак, источников угроз и наиболее уязвимых компонентов инфраструктуры.
Настройки защиты — создание целевых правил безопасности на основе реальных инцидентов.
Соответствия требованиям — ведение журнала инцидентов безопасности для аудита и соответствия нормативным требованиям.